طبقة نماذج واحدة لستة مزوّدين للذكاء الاصطناعي، مع ضوابط حماية فاعلة وتتبع
فهرس نماذج مشترك وبوابة يتيحان للفرق اختيار النماذج وتغييرها دون إعادة بناء سير العمل لديها، مع إدارة المفاتيح والميزانيات وضوابط الحماية والتتبع في مكان واحد.
- الشريك
- شركة استشارية متعددة الجنسيات
- المدة
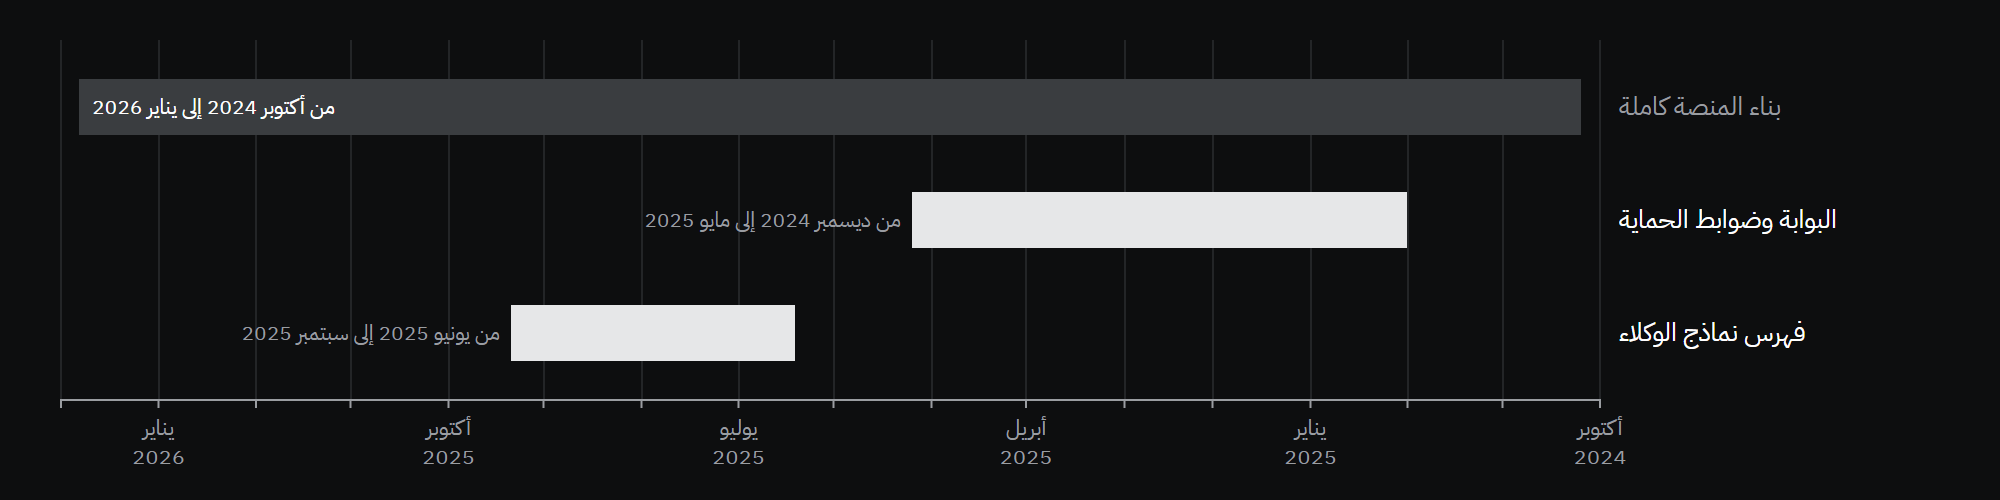
- من أكتوبر 2024 إلى يناير 2026
- مزوّدين
- 6
- OpenAI وAnthropic وGoogle وGroq وxAI وPerplexity
- فهرس
- 1
- تتشاركه خطوط المعالجة والوكلاء الأذكياء
- فحوص ضمن ضوابط الحماية
- 3
- البيانات الشخصية (PII)، وحقن التعليمات (prompt injection)، والإشراف على المحتوى
التحدي
تتغير خيارات النماذج بسرعة. وسير العمل المكتوب وفق واجهة مزوّد واحد يصبح نقله مكلفًا، وحين يدير كل فريق مفاتيحه وسياساته بنفسه لا تبقى رقابة متسقة.
ما بنيناه
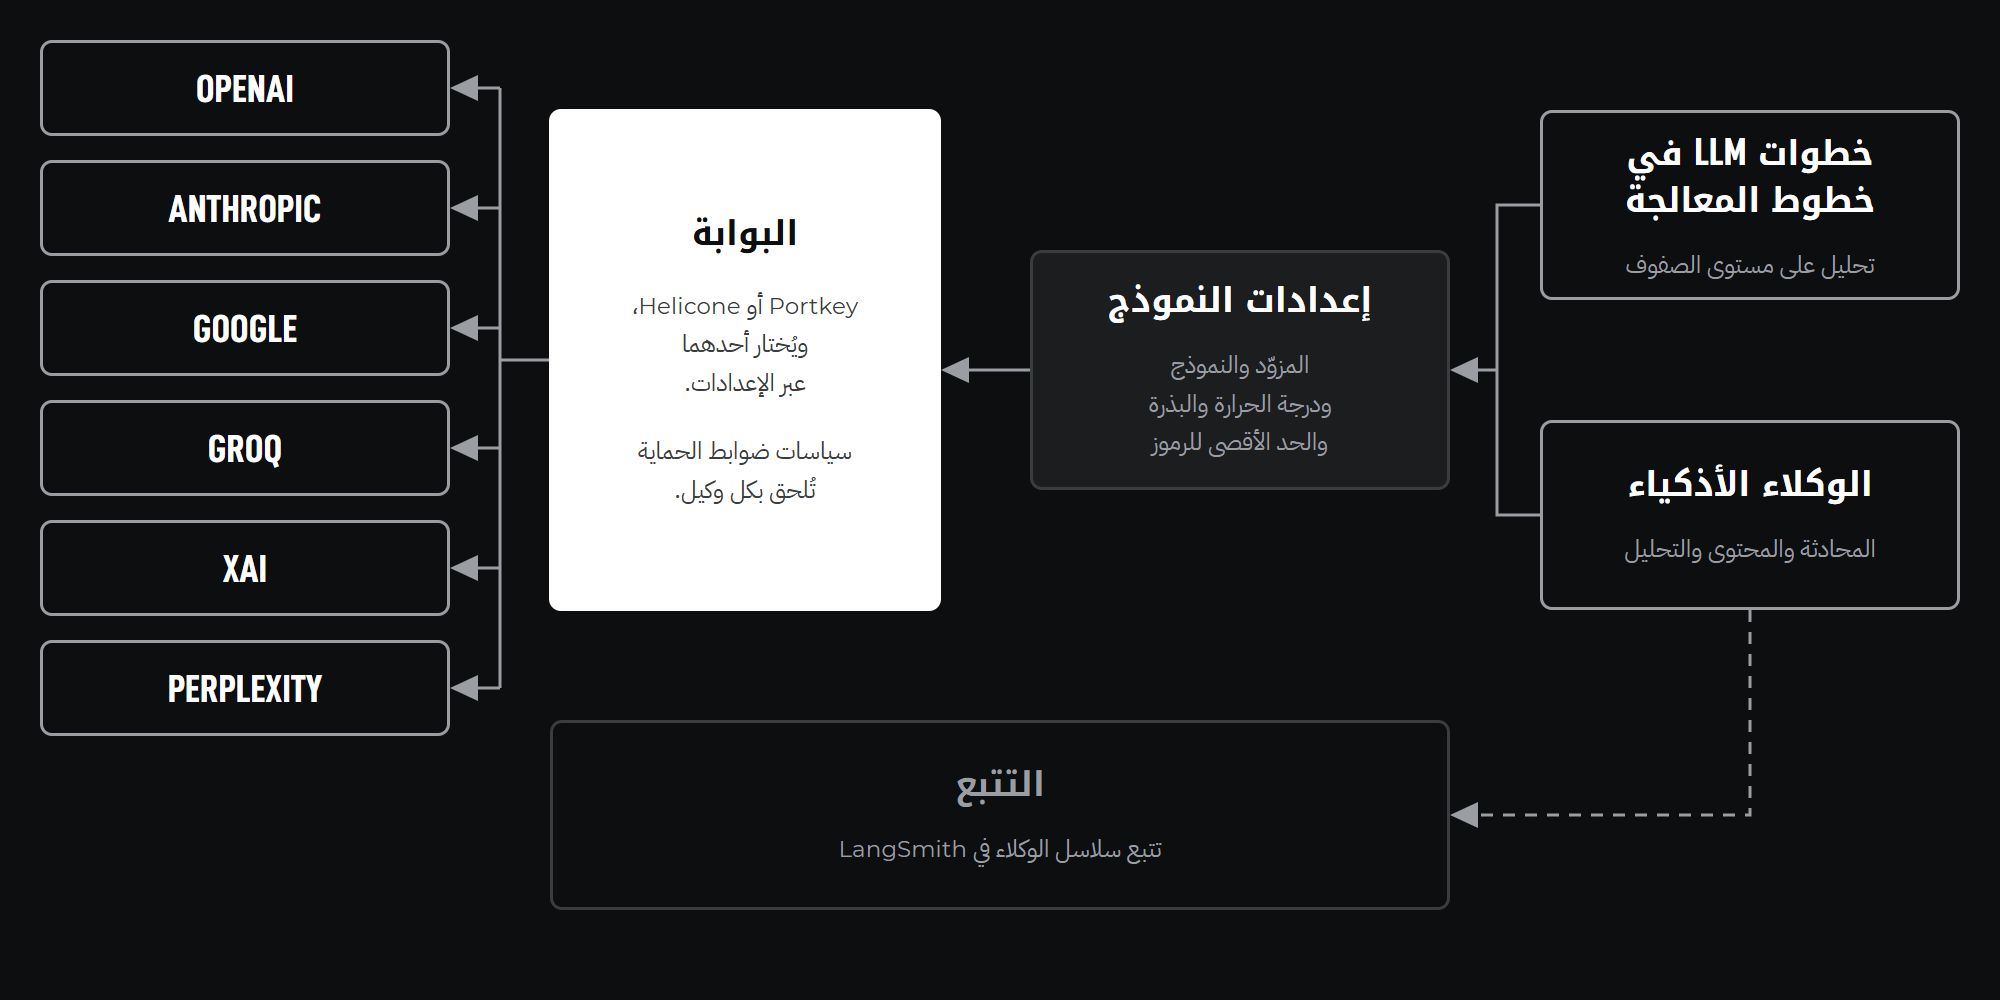
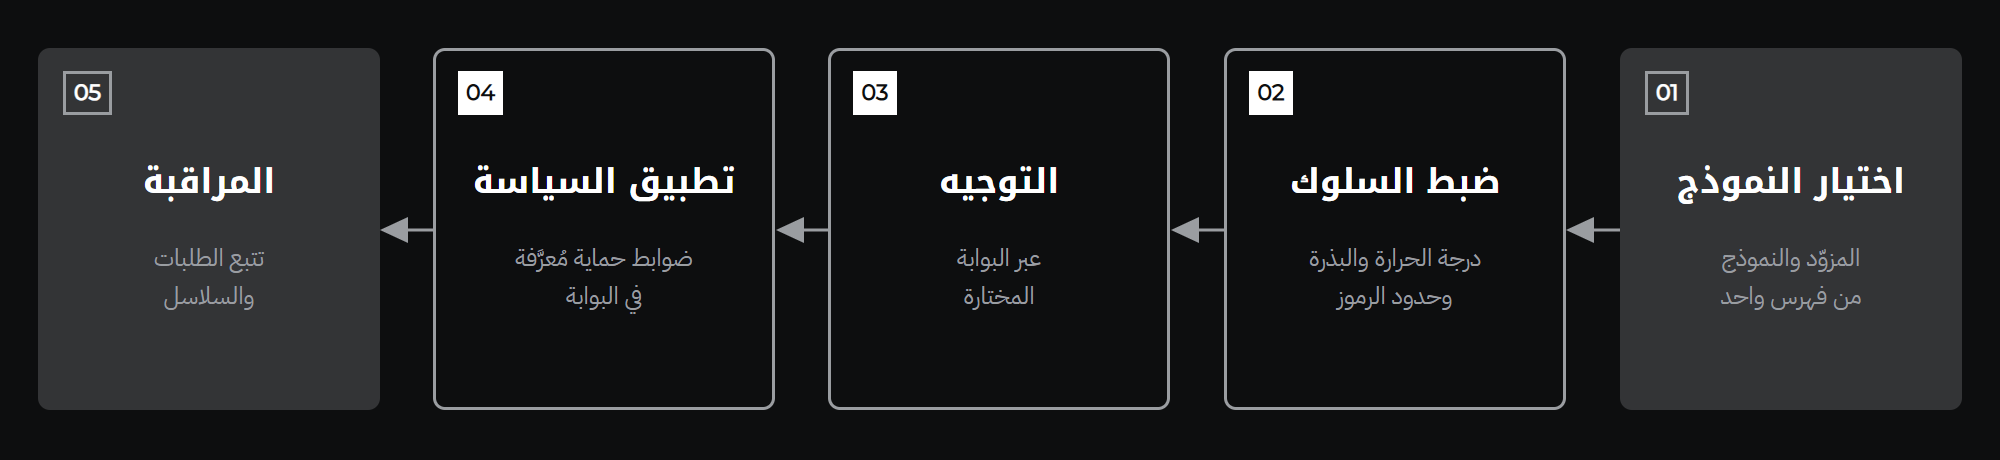
طبقة لإعدادات النماذج والبوابة تستخدمها خطوط المعالجة والوكلاء الأذكياء معًا. تختار الفرق المزوّد والنموذج من فهرس واحد، وتمر الطلبات عبر Portkey أو Helicone مع حفظ المفاتيح والميزانيات في البوابة، وتُلحق سياسات ضوابط الحماية بكل وكيل على حدة، وتُصدَّر سجلات التتبع إلى LangSmith.
ما تم تسليمه
- فهرس نماذج واحد يشمل ستة مزوّدين، مع الإشارة إلى النماذج المقرر إيقافها
- مفاتيح المزوّدين وميزانيات الفرق محفوظة في البوابة، لا في سير العمل
- كشف البيانات الشخصية، وفحص حقن التعليمات، والإشراف على المحتوى في كل استدعاء من وكيل أُلحقت به ضوابط الحماية
نبذة عن الشريك
شريكنا شركة استشارية متعددة الجنسيات تتعامل فرقها مع كميات كبيرة من المستندات وجداول البيانات وقواعد البيانات والبريد الإلكتروني. وأراد الشريك منصة داخلية واحدة تبني فيها هذه الفرق خطوط معالجة البيانات والوكلاء الأذكياء بنفسها، بدلًا من التعاقد على تطبيق جديد لكل حاجة. وكان على المنصة أن تعمل داخل بيئة Microsoft 365 وAzure لدى الشريك، وأن تفصل عمل كل فريق عن غيره، وأن تنقل العمل من مرحلة التجربة إلى بيئة الإنتاج عبر بيئات خاضعة للرقابة. وتتناول دراسة الحالة هذه جزءًا واحدًا من تلك المنصة، وتصف تسع دراسات حالة المنصة كاملة.
التحدي
الارتهان لمزوّد واحد
لكل مزوّد حزمة SDK ومعاملات وأسماء نماذج خاصة به. والشيفرة المكتوبة لمزوّد لا تنتقل بسهولة إلى آخر عندما تتغير الأسعار أو الجودة أو التوافر.
غياب نقطة تحكم واحدة
من دون طبقة مشتركة، تُدار المفاتيح والاستخدام والميزانيات وسياسات السلامة بطريقة مختلفة في كل سير عمل.
السلامة في مكان واحد
احتاجت الفرق التي ترسل بيانات الشركة إلى نماذج خارجية إلى رصد البيانات الشخصية والتعليمات المحقونة قبل أن يصل الاستدعاء إلى مزوّد النموذج، لا أن يُترك ذلك لكل سير عمل.
وضوح الرؤية
يصعب تصحيح أخطاء الوكلاء متعددي الخطوات دون سجل لكل استدعاء للنموذج ومدخلاته.
الأهداف
- إتاحة كل نموذج معتمد من خلال فهرس واحد
- توجيه حركة طلبات النماذج عبر بوابة تحفظ المفاتيح وتطبق السياسات
- إبقاء مسار البوابة قابلًا للاستبدال
- تطبيق ضوابط الحماية باتساق على الوكلاء الذين يحتاجون إليها
- تتبع سلاسل الوكلاء لتصحيح الأخطاء والمراجعة
دورنا
تولّت كارسنترك القيادة التقنية والبنية المعمارية ضمن فريق هندسي متعدد التخصصات، وأسهمت مباشرة في التنفيذ. بُنيت المنصة على مدى 16 شهرًا، من أكتوبر 2024 إلى يناير 2026، بواجهة خلفية مبنية على Python وFastAPI وتعمل على Azure.
النطاق والجدول الزمني
بُني تكامل البوابة وضوابط الحماية بين ديسمبر 2024 ومايو 2025. ووُسّع فهرس نماذج الوكلاء بين يونيو وسبتمبر 2025.
المنهجية
الإعدادات بدلًا من الشيفرة
يُوصف كل نموذج بمزوّده واسمه ومجموعة صغيرة من إعدادات السلوك، فتغيير النموذج تغيير في الإعدادات، لا في الشيفرة. ويُحدَّث الفهرس من قوائم النماذج لدى المزوّدين، وتُميَّز النماذج التي يعلن المزوّدون إيقافها قبل إزالتها.
واجهة برمجية للبوابة
ينفّذ كل من Portkey وHelicone واجهة البوابة نفسها. ويختار مصنع برمجي (factory) أحدهما وفق الإعدادات، فيمكن تغيير البوابة دون المساس بالوكلاء.
السياسات خارج الشيفرة
تُعرَّف سياسات ضوابط الحماية في البوابة، وتُلحق بالوكيل بالإشارة إليها. ولا يتطلب تغيير السياسات إعادة النشر.
التنفيذ
فهرس النماذج
فهرس واحد تتشاركه خطوط المعالجة والوكلاء، يغطي OpenAI وAnthropic وGoogle وGroq وxAI وPerplexity، من GPT-5 وClaude إلى Gemini وLlama وGrok وSonar، مع تمييز نماذج الاستدلال على حدة.
المفاتيح والميزانيات
تُضبط مفاتيح المزوّدين وميزانيات الفرق وحدود المعدل وسياسات ضوابط الحماية في Portkey. وتشير الفرق إلى المفتاح دون أن تحمله أبدًا. ويمثل Helicone مسارًا بديلًا له فحوصه الأمنية الخاصة.
إعدادات السلوك
يجري التحقق من درجة الحرارة (temperature) والحد الأقصى للرموز (tokens) قبل إنشاء النموذج. وتُمرَّر البذرة (seed) إلى المزوّدين الذين يدعمونها، سعيًا قدر الإمكان إلى مخرجات قابلة للتكرار.
ضوابط الحماية
عند إلحاق مكوّن ضوابط الحماية بوكيل، يمر كل استدعاء للنموذج من ذلك الوكيل عبر السياسة المهيأة: كشف البيانات الشخصية وحجبها، وكشف حقن التعليمات، والإشراف على المحتوى.
التتبع
تُصدَّر سجلات التتبع عبر OpenTelemetry إلى LangSmith، مما يوفر سجلًا خطوة بخطوة للموجّهات والاستجابات والتوقيت.
الأدوات والتقنيات
| الأداة | الغرض |
|---|---|
| Portkey | البوابة والمفاتيح الافتراضية وضوابط الحماية |
| Helicone | بوابة بديلة |
| LangChain | واجهة نماذج لا ترتبط بمزوّد محدد |
| LangSmith | التتبع |
| OpenTelemetry | تصدير سجلات التتبع |
| Pydantic | إعدادات نماذج يجري التحقق منها |
ما تم تسليمه
- مزوّدين
- 6
- فهرس
- 1
- خياران للبوابة
- 2
- فحوص ضمن ضوابط الحماية
- 3
- فهرس نماذج واحد تتشاركه خطوط المعالجة والوكلاء
- توجيه عبر بوابة يمكن استبدال منتجها، مع مفاتيح مركزية
- سياسات ضوابط حماية فاعلة تُلحق بكل وكيل
- تتبع سلاسل الوكلاء
لماذا يهم ذلك
اختيار النموذج قرار ستعود إليه المؤسسات مرات كثيرة. والبوابة والإعدادات المشتركة تُبقيان تغيير هذا القرار قليل الكلفة، وتُبقيان الرقابة في مكان واحد.
إذا كانت مؤسستكم تخطط لمنصة من هذا النوع، أو تحتاج إلى تصميم جزء محدد منها وتسليمه، يسعدنا أن نناقش ذلك معكم.