ربط سير عمل الذكاء الاصطناعي بـ Outlook وSharePoint عبر Microsoft Graph
خطوات في خطوط معالجة البيانات تقرأ البريد الإلكتروني والمرفقات والمستندات في Microsoft 365 وتكتبها، مستخدمةً صلاحيات الوصول المفوّضة لكل مستخدم.
- الشريك
- شركة استشارية متعددة الجنسيات
- المدة
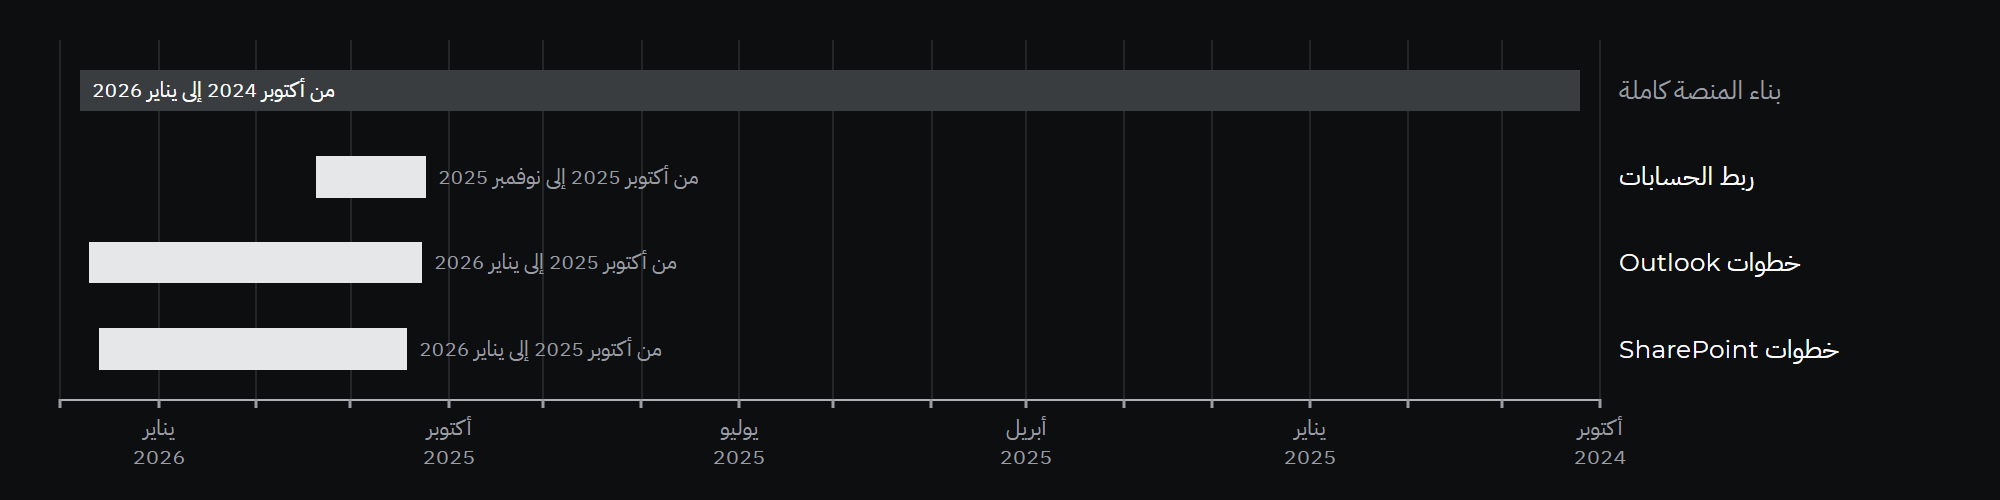
- من أكتوبر 2024 إلى يناير 2026
- خطوات Microsoft 365
- 4
- قراءة بريد Outlook وكتابته، والقراءة من SharePoint والكتابة فيه
- الوصول
- لكل مستخدم
- صلاحيات مفوّضة من الحسابات المرتبطة
- رموز الوصول المخزّنة
- مشفّرة
- المفتاح محفوظ في Azure Key Vault
التحدي
كان جزء كبير من بيانات العمل لدى الشريك موجودًا في صناديق البريد ومواقع SharePoint. وخطوط المعالجة التي لا تصل إلى هذه الأنظمة كانت تترك الموظفين ينسخون الملفات والرسائل يدويًا.
ما بنيناه
آلية لربط الحسابات تتيح لكل مستخدم ربط حساب Microsoft بصلاحيات يختارها، وأربع خطوات في خطوط المعالجة تستخدم Microsoft Graph لقراءة البريد الإلكتروني وإرساله، ولقراءة المستندات ورفعها في SharePoint أو OneDrive.
ما تم تسليمه
- البريد الإلكتروني وSharePoint متاحان مصدرًا ووجهةً في أي خط معالجة
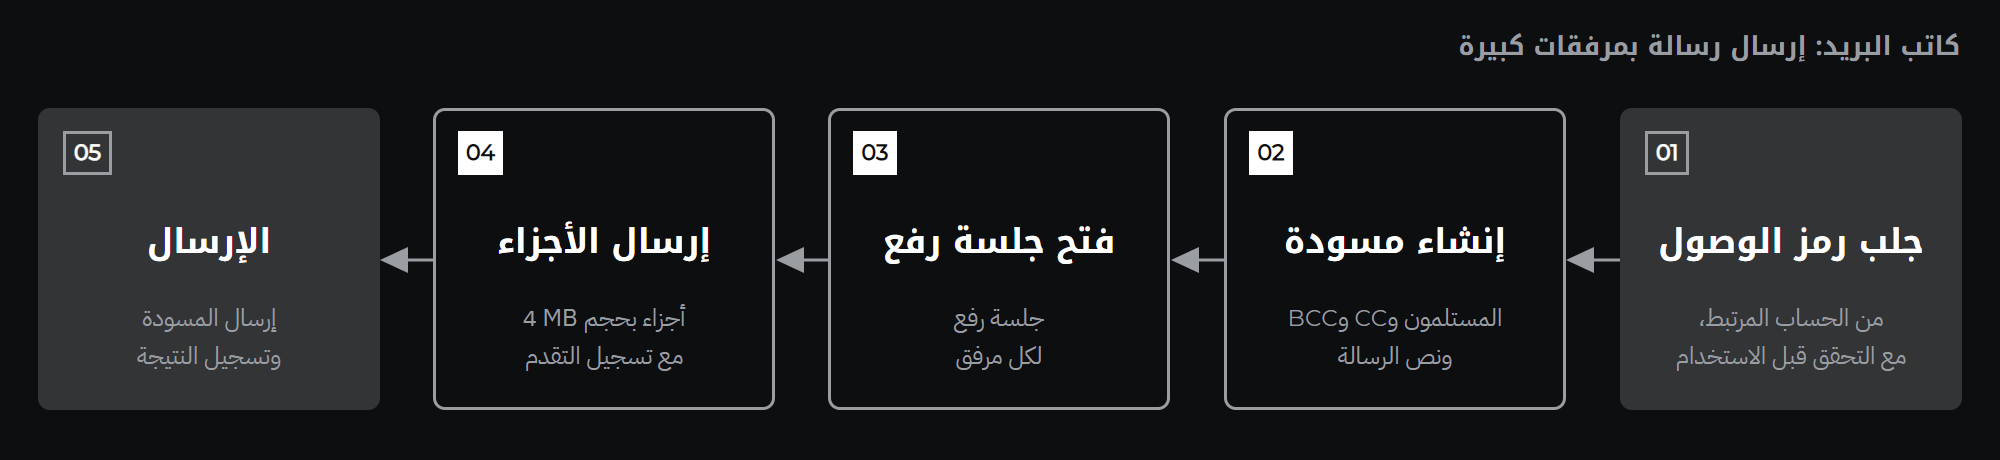
- إرسال المرفقات والملفات الكبيرة عبر جلسات الرفع في Graph
- حسابات مرتبطة يقتصر نطاقها على مساحة عمل أو مشروع أو أصل، مع تشفير رموز الوصول المخزّنة
نبذة عن الشريك
شريكنا شركة استشارية متعددة الجنسيات تتعامل فرقها مع كميات كبيرة من المستندات وجداول البيانات وقواعد البيانات والبريد الإلكتروني. وأراد الشريك منصة داخلية واحدة تبني فيها هذه الفرق خطوط معالجة البيانات والوكلاء الأذكياء بنفسها، بدلًا من التعاقد على تطبيق جديد لكل حاجة. وكان على المنصة أن تعمل داخل بيئة Microsoft 365 وAzure لدى الشريك، وأن تفصل عمل كل فريق عن غيره، وأن تنقل العمل من مرحلة التجربة إلى بيئة الإنتاج عبر بيئات خاضعة للرقابة. وتتناول دراسة الحالة هذه جزءًا واحدًا من تلك المنصة، وتصف تسع دراسات حالة المنصة كاملة.
التحدي
البيانات موجودة في Microsoft 365
كانت التقارير والطلبات وملفات المصدر تصل بالبريد الإلكتروني أو تُحفظ في SharePoint. والأتمتة التي تتوقف عند حدود هذه الأنظمة كانت لا تزال تتطلب عملًا يدويًا.
العمل باسم المستخدم
يجب أن يجري إرسال البريد أو الكتابة في موقع بصلاحيات الشخص المعني، لا ببيانات اعتماد مشتركة واسعة الصلاحيات.
بيانات الاعتماد المخزّنة
يعني الوصول المفوّض تخزين رموز التحديث (refresh tokens)، وهي في حساسية كلمة المرور.
المرفقات كبيرة الحجم
للطلب الواحد إلى Graph حدٌّ أقصى لحجم المرفق. والتقارير والملفات المصدَّرة الفعلية تتجاوز هذا الحد وتحتاج إلى طريقة رفع مختلفة.
الأهداف
- قراءة البريد الإلكتروني والمرفقات والمستندات وإدخالها في خطوط المعالجة
- إرسال البريد الإلكتروني ورفع الملفات بوصفها مخرجات لخطوط المعالجة
- العمل بالصلاحيات المفوّضة لكل مستخدم
- تخزين رموز الوصول للحسابات المرتبطة مشفّرة
- التعامل مع مرفقات وملفات بأحجام واقعية
- إظهار أسباب الإخفاق بوضوح عند انتهاء صلاحية الوصول أو إزالتها
دورنا
تولّت كارسنترك القيادة التقنية والبنية المعمارية ضمن فريق هندسي متعدد التخصصات، وأسهمت مباشرة في التنفيذ. بُنيت المنصة على مدى 16 شهرًا، من أكتوبر 2024 إلى يناير 2026، بواجهة خلفية مبنية على Python وFastAPI وتعمل على Azure.
النطاق والجدول الزمني
بُنيت آلية ربط الحسابات في أكتوبر ونوفمبر 2025. وبُنيت خطوات Outlook وSharePoint بين أكتوبر 2025 ويناير 2026.
المنهجية
ربط واحد واستخدام في كل مكان
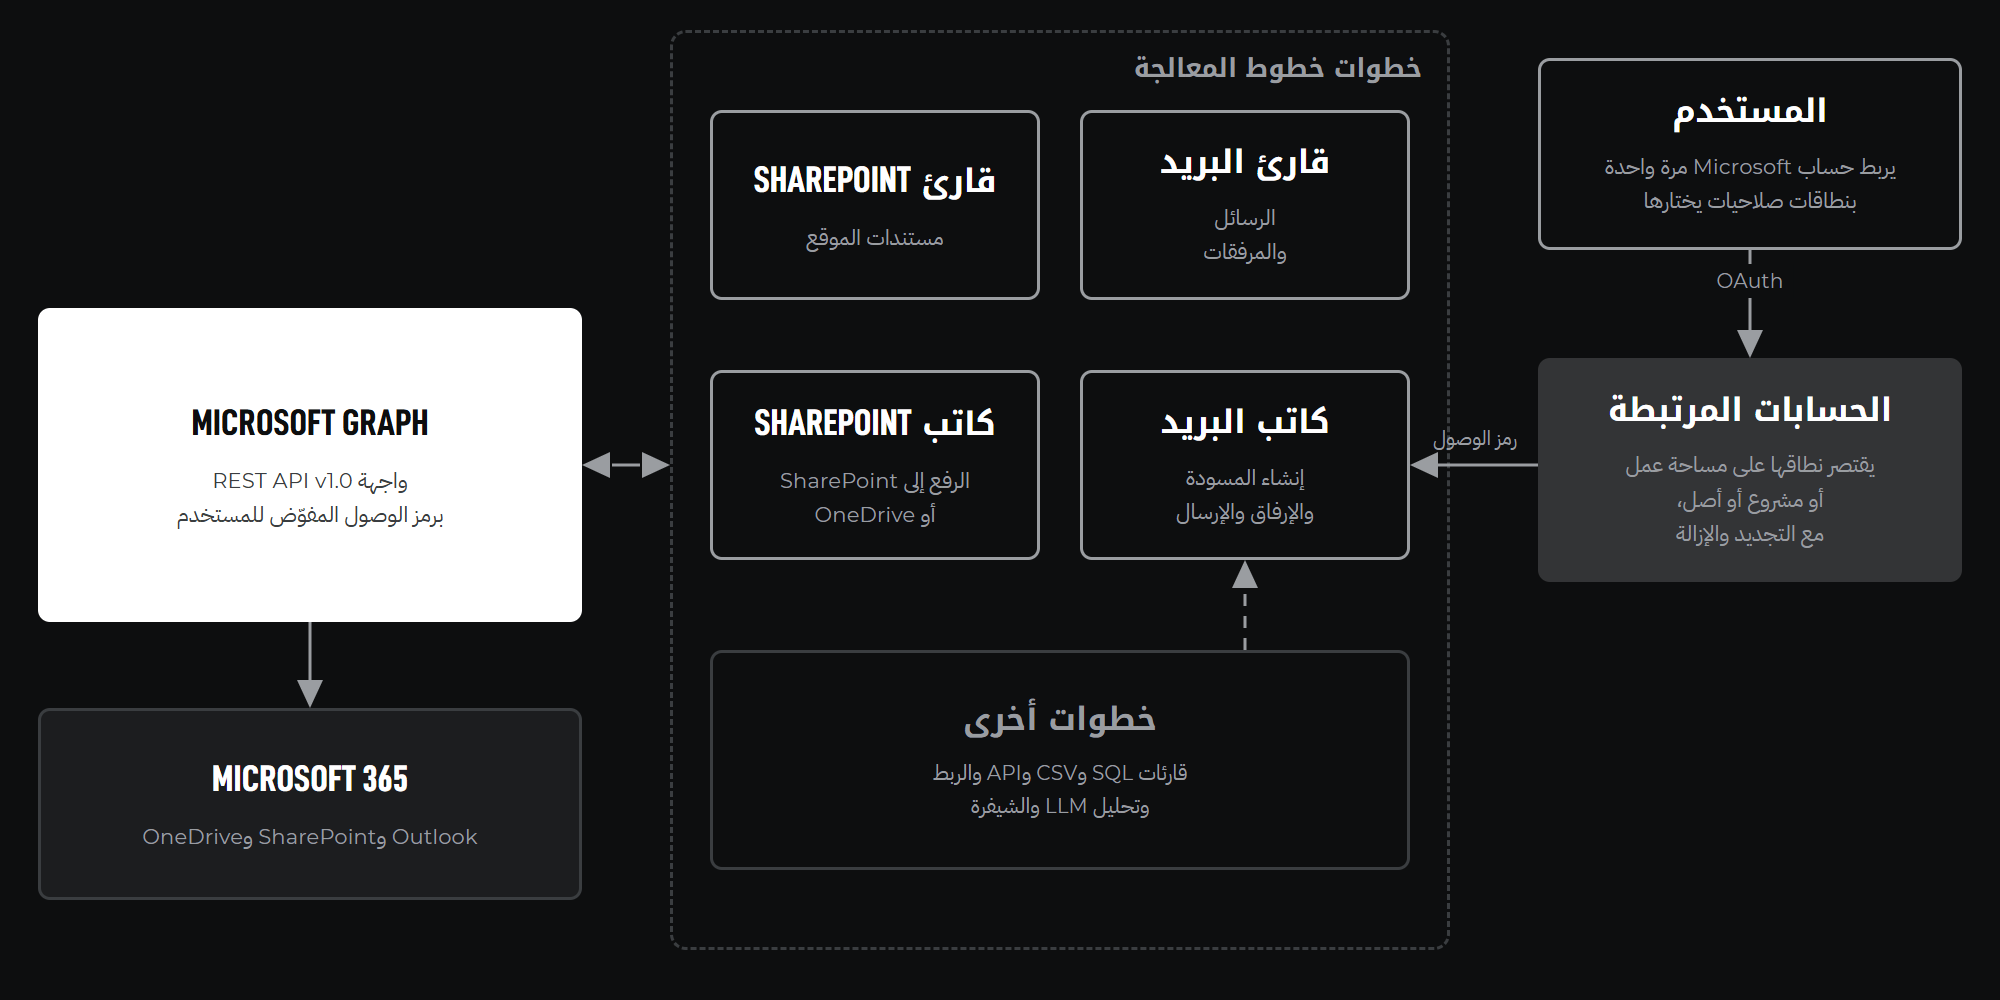
يربط المستخدمون حساب Microsoft عبر OAuth في Microsoft Entra ID باستخدام MSAL، بنطاقات صلاحيات يختارونها. ويُلحق الحساب المرتبط بمساحة عمل أو مشروع أو أصل، فتستطيع خطوط المعالجة ضمن هذا النطاق استخدامه دون التعامل مع بيانات الاعتماد مباشرة. ولا يستطيع تشغيل خطوط المعالجة التي تستخدم حسابًا مرتبطًا إلا مالك الحساب أو المستخدمون الذين يسمح لهم المالك بذلك، ويُنفَّذ كل إجراء باسم ذلك المالك.
Microsoft Graph واجهةً موحدة
تستدعي الخطوات الأربع Microsoft Graph v1.0. فواجهة API واحدة تغطي Outlook وSharePoint وOneDrive، مما يُبقي المصادقة ومعالجة الأخطاء متسقة.
مراعاة حدود المنصة
تُرفع مرفقات Outlook التي يتجاوز حجمها 3 MB عبر جلسة رفع على أجزاء أصغر من 4 MB، وهو الحد الأقصى الذي يقبله Graph للمرفقات في الطلب الواحد. وتُرفع ملفات SharePoint وOneDrive الكبيرة عبر جلسات رفع عناصر محرك الأقراص (drive item) على أجزاء من مضاعفات 320 KiB، كما يشترط Graph.
التنفيذ
إدارة الحسابات
تتولى نقاط النهاية (endpoints) بدء مسار OAuth وإكماله، وعرض الحسابات المرتبطة، وتجديد رموز الوصول، وإزالة صلاحيات الوصول. وتُشفَّر ذاكرة رموز MSAL المؤقتة لكل حساب، التي تحفظ رمز التحديث الخاص به، بمفتاح محفوظ في Azure Key Vault. وتتحقق كل خطوة من وجود رمز وصول صالح قبل أن تبدأ، وتطلب من المستخدم إعادة ربط الحساب إن لم يوجد.
قارئ البريد
يسترجع الرسائل مع المرسل والمستلمين ووقت الاستلام والمرفقات، ويعيدها بيانات منظمة للخطوات اللاحقة.
كاتب البريد
ينشئ مسودة تتضمن المستلمين والنسخة (CC) والنسخة المخفية (BCC) ونص الرسالة، ويفتح جلسة رفع لكل مرفق يتجاوز 3 MB، ويرفعه على أجزاء أصغر من 4 MB مع تسجيل التقدم، ثم يرسل المسودة.
خطوات SharePoint
تحدد الموقع من اسم المضيف ومسار الموقع، ثم تقرأ المستندات أو ترفع الملفات إلى SharePoint أو إلى OneDrive الخاص بالمستخدم، مستخدمةً جلسات الرفع للملفات الكبيرة.
الأدوات والتقنيات
| الأداة | الغرض |
|---|---|
| Microsoft Graph v1.0 | الوصول إلى Outlook وSharePoint وOneDrive |
| Microsoft Entra ID وMSAL | OAuth والصلاحيات المفوّضة |
| Azure Key Vault | مفتاح تشفير رموز الوصول المخزّنة |
| aiohttp | استدعاءات API غير متزامنة |
| FastAPI | نقاط النهاية لإدارة الحسابات |
| PostgreSQL | سجلات الحسابات المرتبطة |
ما تم تسليمه
- خطوات في خطوط المعالجة
- 4
- وصول مفوّض
- لكل مستخدم
- نطاقات الربط
- 3
- رموز الوصول المخزّنة
- مشفّرة
- خطوتان لـ Outlook وخطوتان لـ SharePoint في مكتبة خطوات خطوط المعالجة
- وصول مفوّض لكل مستخدم عبر حسابات Microsoft مرتبطة
- جلسات رفع للمرفقات والملفات الكبيرة، مع تسجيل التقدم
- تخزين مشفّر لرموز الوصول، ورسائل خطأ واضحة عند غياب صلاحية الوصول أو انتهائها
لماذا يهم ذلك
تُثبت الأتمتة قيمتها حين تصل إلى الأنظمة التي يستخدمها الناس أصلًا. والتكامل مع Microsoft 365 بصلاحيات كل مستخدم يمدّ خطوط المعالجة إلى العمل اليومي دون إضعاف التحكم في الوصول.
إذا كانت مؤسستكم تخطط لمنصة من هذا النوع، أو تحتاج إلى تصميم جزء محدد منها وتسليمه، يسعدنا أن نناقش ذلك معكم.